

Chưa có sản phẩm trong giỏ hàng.
 PC ĐỒNG BỘ DELL
 MÁY TÍNH VĂN PHÒNG
 PC GAMING – ĐỒ HỌA
 MÀN HÌNH MÁY TÍNH
 LAPTOP
 LINH KIỆN MÁY TÍNH
 PHỤ KIỆN
 BÀN PHÍM – CHUỘT
 THIẾT BỊ MẠNG
Tin công nghệ, Tin tức
Toàn Cảnh Sự Cố Sập Đám Mây Microsoft Toàn Cầu Mới Nhất 2026
Toàn Cảnh Sự Cố Sập Đám Mây Microsoft Toàn Cầu Mới Nhất 2026
Sự cố sập đám mây Microsoft vào giữa tháng 11 năm 2026 đã ghi tên mình vào danh sách những thảm họa công nghệ lớn nhất thập kỷ. Hàng triệu doanh nghiệp, tổ chức chính phủ và người dùng cá nhân tại hơn 70 quốc gia đã rơi vào trạng thái “tê liệt” khi toàn bộ hệ sinh thái Microsoft 365 ngừng hoạt động.
Vậy điều gì đã đánh sập hệ thống hạ tầng trị giá hàng tỷ USD của gã khổng lồ công nghệ này? Hãy cùng phân tích chi tiết diễn biến, nguyên nhân và bài học rút ra từ thảm họa này.
Sự cố sập đám mây Microsoft diễn ra như thế nào?
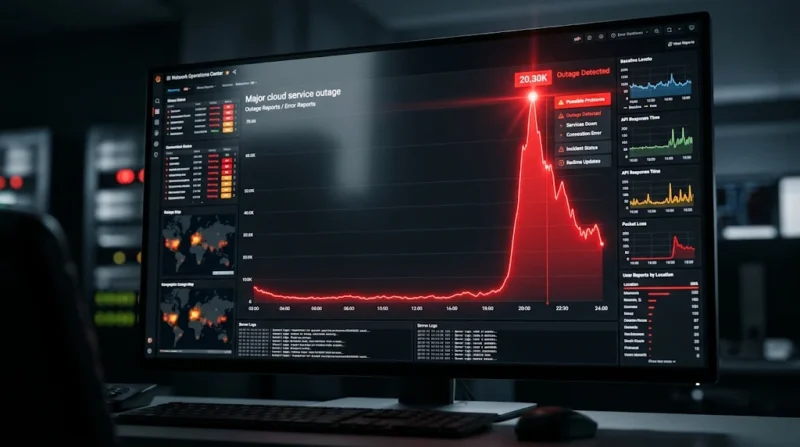
Bắt đầu từ rạng sáng ngày 13/11/2026 (theo giờ Việt Nam), các báo cáo lỗi đầu tiên xuất hiện tại khu vực Bắc Mỹ. Chỉ trong vòng 2 giờ đồng hồ, sự cố sập đám mây Microsoft đã lan rộng ra châu Á và châu Âu, tạo ra một làn sóng gián đoạn quy mô toàn cầu.
Theo dữ liệu từ hệ thống Downdetector, lượng người dùng báo cáo lỗi tăng vọt gấp 50 lần so với mức trung bình chỉ trong buổi sáng. Phải mất đến 36 giờ làm việc liên tục, đội ngũ kỹ sư mới có thể đưa mọi thứ trở lại quỹ đạo.
Các dịch vụ Microsoft 365 bị ảnh hưởng nặng nề nhất
Không chỉ là một lỗi phần mềm đơn thuần, cuộc khủng hoảng hạ tầng này đã đánh sập các dịch vụ cốt lõi mà mọi doanh nghiệp đều cần đến:
Exchange Online và Outlook: Hệ thống email tê liệt hoàn toàn, cắt đứt mạch giao tiếp của hàng triệu công ty.
Microsoft Teams & SharePoint: Nhân viên không thể tham gia họp trực tuyến, không thể tải hoặc chia sẻ tài liệu làm việc nhóm.
Microsoft Defender XDR: Hệ thống bảo mật mất kết nối, đẩy các doanh nghiệp vào rủi ro an ninh mạng cực cao trong thời gian máy chủ sập.
Trợ lý AI Copilot: Các quy trình tự động hóa bị gián đoạn do không thể giao tiếp với máy chủ trung tâm.
Nguyên nhân thực sự đằng sau sự cố sập đám mây Microsoft
Ngay khi hệ thống sập, nhiều thuyết âm mưu cho rằng Microsoft đã trở thành nạn nhân của một cuộc tấn công mạng quy mô lớn. Tuy nhiên, tập đoàn đã nhanh chóng công bố báo cáo kỹ thuật để đính chính.
Nguyên nhân gốc rễ của sự cố sập đám mây Microsoft lần này đến từ một lỗi cấu hình mạng lưới (network configuration error) trong bản cập nhật Patch Tuesday định kỳ.
Hiệu ứng Domino làm sập toàn bộ hệ thống
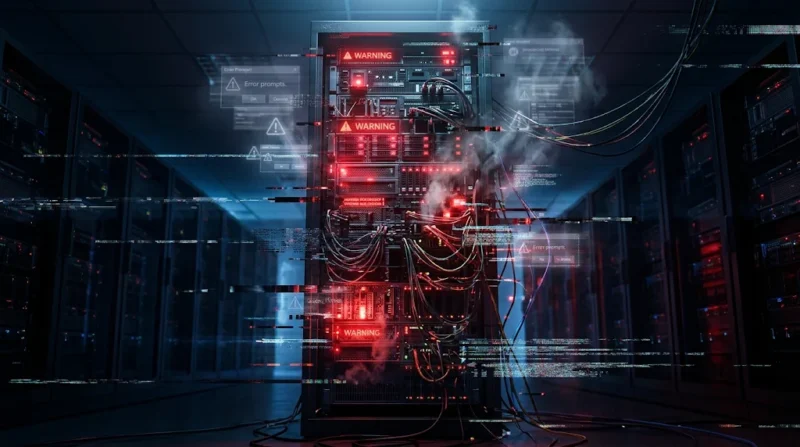
Khi bản cập nhật mới được đẩy lên hệ thống, một bộ xử lý kết nối bảo mật bị quá tải, khiến hàng loạt máy chủ không vượt qua được bài kiểm tra sức khỏe (health checks) và tự động ngắt kết nối.
Lúc này, một “hiệu ứng thác đổ” (cascading failure) vô cùng tồi tệ đã xảy ra:
Hệ thống tự động chuyển hướng lượng truy cập khổng lồ sang các máy chủ dự phòng còn sống.
Các thiết bị người dùng (điện thoại, laptop) liên tục gửi yêu cầu kết nối lại hàng ngàn lần mỗi giây (retry storms).
Áp lực này đánh sập nốt những cụm máy chủ đang hoạt động bình thường cuối cùng.
Nỗ lực giải cứu hạ tầng đám mây và khắc phục hậu quả
Để khống chế cuộc khủng hoảng, Microsoft đã phải huy động hơn 1.000 kỹ sư và chuyên gia hạ tầng làm việc xuyên đêm. Chiến dịch khắc phục được triển khai qua 3 bước cốt lõi:
Đóng băng hệ thống (Code Freeze): Dừng ngay lập tức mọi bản cập nhật và thay đổi cấu hình trên toàn cầu.
Phân luồng lưu lượng (Traffic Isolation): Điều hướng lượng truy cập khỏi các cụm máy chủ đang gặp lỗi nghiêm trọng, giảm tải áp lực cho hệ thống.
Hoàn tác cấu hình (Rollback): Đưa toàn bộ hạ tầng mạng về phiên bản ổn định trước khi cập nhật.
Đặc biệt, để ngăn chặn rủi ro mất mát dữ liệu khách hàng, hãng đã chủ động gia hạn thời gian lưu trữ email trong bộ đệm lên 48 giờ. Điều này đảm bảo rằng không có bất kỳ email hay hợp đồng quan trọng nào bị thất lạc trong thời gian hệ thống gián đoạn.
Bài học xương máu cho doanh nghiệp sau sự cố
Thảm họa này không chỉ gây thiệt hại hàng chục triệu USD cho chính Microsoft mà còn là hồi chuông cảnh tỉnh cho các doanh nghiệp đang trong quá trình chuyển đổi số.
Rủi ro từ sự độc quyền nhà cung cấp (Vendor Lock-in)
Việc phụ thuộc 100% vào một hệ sinh thái duy nhất mang lại sự tiện lợi, nhưng đi kèm với rủi ro khổng lồ. Chỉ cần một mắt xích mạng của hãng bị đứt, toàn bộ hoạt động kinh doanh của doanh nghiệp sẽ bị “đóng băng” theo.
Tầm quan trọng của giải pháp Multi-Cloud (Đa đám mây)
Sau sự cố sập đám mây Microsoft, các chuyên gia IT hàng đầu khuyến cáo doanh nghiệp nên sớm áp dụng chiến lược dự phòng Multi-cloud hoặc Hybrid Cloud (Đám mây lai). Việc phân bổ hạ tầng email, lưu trữ dữ liệu và bảo mật sang các nhà cung cấp khác nhau sẽ tạo ra “tấm khiên” vững chắc, giúp doanh nghiệp duy trì hoạt động ngay cả khi một nhà cung cấp lớn gặp “biến cố”.
Kết luận
Sự cố sập đám mây Microsoft tháng 11/2026 chắc chắn sẽ được ghi vào sách giáo khoa của ngành công nghệ thông tin. Trong một thế giới ngày càng phụ thuộc vào Internet, các doanh nghiệp không thể chỉ phó mặc sinh mệnh của mình cho một nhà cung cấp duy nhất. Xây dựng một kế hoạch dự phòng rủi ro hạ tầng không còn là lựa chọn, mà là điều kiện bắt buộc để sinh tồn.
Cần tư vấn máy tính văn phòng tại Hà Nội?Máy Tính Trung Bắc chuyên PC đồng bộ Dell, HP và máy tính văn phòng cho văn phòng, học tập và gia đình. Hàng đã qua sử dụng được kiểm tra đầy đủ RAM, ổ cứng, màn hình, nhiệt độ, cổng kết nối trước khi bán và bảo hành 3 tháng (hàng mới bảo hành 24 tháng, xem chính sách bảo hành). Giao và lắp miễn phí trong bán kính 10km, có hỗ trợ trả góp.Cửa hàng: 98 Bùi Xương Trạch, P. Khương Đình, Q. Thanh Xuân, Hà Nội. Hỗ trợ từ 8h00 đến 21h00 mỗi ngày.
